En un escenario de creciente presión regulatoria, las empresas empiezan a enfrentar una pregunta más compleja que la de simplemente cumplir: ¿cómo construir sistemas efectivos, proporcionales y capaces de acompañar el negocio?
El 2026 está dejando una señal bastante clara para las empresas que operan en el país y en toda América Latina. La aplicación provisional del acuerdo entre el Mercosur y la Unión Europea vuelve mucho más concreta la incidencia que pueden tener las exigencias ambientales, de trazabilidad y cumplimiento sobre el acceso a determinados mercados entre continentes. A su vez, Chile transita los últimos meses antes de la entrada en vigencia de un nuevo régimen de protección de datos, mientras que los estándares internacionales en materia de prevención de lavado profundizan su foco sobre la efectividad real de los sistemas.
Durante años, buena parte del desarrollo del compliance corporativo siguió una lógica relativamente lineal. Ante una nueva obligación se incorporaba una política; ante un nuevo riesgo, un control; ante una mayor exigencia del regulador, una exigencia adicional de documentación. Esa evolución fue necesaria y, en muchos casos, permitió profesionalizar organizaciones que prácticamente no contaban con estructuras formales de cumplimiento.

Sin embargo, a medida que la regulación se vuelve más compleja y que distintas exigencias comienzan a superponerse, aparece un problema diferente. Una empresa puede tener muchas políticas y, aun así, gestionar mal sus riesgos. Puede contar con procedimientos extensos y descubrir que quienes deben aplicarlos no saben exactamente cómo hacerlo. Incluso puede destinar una cantidad importante de recursos a controlar actividades de bajo riesgo mientras deja expuestos procesos realmente sensibles.
Por eso, probablemente la próxima etapa del compliance no pase por hacer más, sino por hacer mejor.
En una reciente conversación con responsables de compliance de distintas industrias de América Latina (webinar “Compliance en América Latina: cómo transformar exigencias regulatorias en oportunidades de negocio”, organizado por B-Conex Latam en el marco de las actividades preparatorias del Congreso Latinoamericano de Gerencias Legales 2026 a celebrarse en septiembre en Ciudad de México) surgió una imagen que resume bastante bien este desafío: la dosificación de un medicamento.
Una dosis insuficiente puede no tener efecto, pero una que sea excesiva también puede producir consecuencias negativas. Con los sistemas de cumplimiento ocurre algo parecido. La ausencia de controles expone a la organización, pero la acumulación indiscriminada de procedimientos también puede ralentizar operaciones, consumir recursos y terminar convirtiendo al compliance en aquello que justamente debería evitar ser: un obstáculo desconectado de los riesgos reales del negocio.La protección de datos permite verlo con claridad. Hoy una empresa que opera en distintos países puede encontrarse con regulaciones que evolucionan a diferente velocidad, autoridades con distintos criterios, áreas grises en la implementación y una infraestructura tecnológica que cambia mucho más rápido que los propios marcos normativos. Frente a esa realidad, la respuesta no puede limitarse a revisar la legislación y actualizar una política de privacidad.
Lo que se necesita es entender cómo circula realmente la información dentro de la compañía, qué áreas intervienen, dónde están las vulnerabilidades, qué proveedores tienen acceso a los datos y qué decisiones se toman a partir de ellos. Eso obliga a conectar a legal y compliance con tecnología, seguridad de la información, operaciones y negocio y, al mismo tiempo, a mantener mecanismos de diálogo con las autoridades cuando existen zonas donde la norma no ofrece respuestas suficientemente claras.
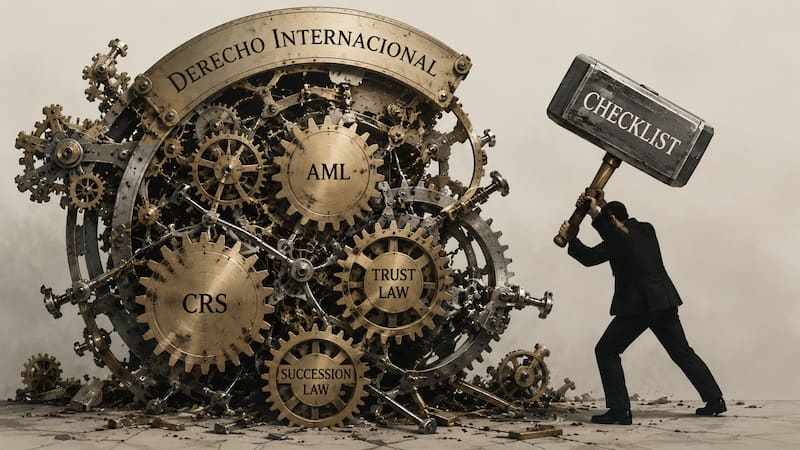
Cabe mencionar también la prevención del lavado de activos y del financiamiento del terrorismo, uno de los ámbitos en donde la lógica del checklist estuvo más arraigada: identificar al cliente, solicitar documentos y completar formularios. Todo ello continúa siendo indispensable, pero si esos controles no detectan realmente los riesgos que pretendían prevenir, lo importante es determinar dónde está la exposición real, qué procesos requieren un análisis más profundo y cuáles pueden simplificarse.
Por eso, la conversación comienza a desplazarse hacia un concepto más amplio: la integración entre gobernanza, riesgo y cumplimiento, o GRC. La lógica detrás de esa integración es relativamente sencilla. No tiene demasiado sentido diseñar controles sin comprender los riesgos que buscan mitigar, del mismo modo que resulta difícil gestionar esos riesgos si no existe claridad sobre cómo se toman las decisiones, quién es responsable y qué mecanismos de supervisión existen dentro de la organización.
Cuando esas tres dimensiones funcionan por separado, aparecen duplicaciones, áreas que producen información que otras no conocen y controles que se superponen. Cuando comienzan a integrarse, el rol de los equipos legales y de compliance cambia y la organización puede asignar recursos de manera más racional y concentrar esfuerzos donde realmente existe exposición. En este sentido, la inteligencia artificial resulta un aliado clave en procesar y cruzar información y automatizar controles.
En definitiva, el desafío que empieza a aparecer no es menor. Sobre todo, en un contexto en el cual el cumplimiento regulatorio empieza a tener cada vez más una dimensión comercial: una organización no protege información únicamente porque una ley puede sancionarla, sino que incide cada vez más sobre la posibilidad de acceder a financiamiento, ingresar a mercados, contratar con determinadas contrapartes o mantener la confianza de consumidores e inversores.
Probablemente el verdadero cambio de paradigma estará en entender que el compliance más valioso no será el que consiga construir los procesos más sofisticados y ambiciosos, sino el que permita entender dónde están los riesgos y encontrar una manera responsable de avanzar a pesar de ellos, en un contexto regulatorio cada vez más complejo.