La inteligencia artificial (IA) generativa está elevando el desafío de verificar la identidad de los usuarios en los servicios digitales. Frente a la proliferación de ataques automatizados, deepfakes y técnicas de suplantación, la tecnológica Unico apuesta por la tokenización facial como una alternativa a los documentos de identidad, las contraseñas y los códigos de verificación.
Davi Reis, vicepresidente de estrategia de Unico, explicó a El Cronista que los mecanismos tradicionales dependen de una cadena de validaciones que puede ser vulnerada en distintas etapas, desde la falsificación de documentos hasta la manipulación de dispositivos y procesos digitales.
“La idea tradicional de la identidad parte del gobierno, se imprime en un papel, alguien lo revisa, luego se digitaliza en un dispositivo y se vuelve a mirar. Cada eslabón de esa cadena es una potencial vía de fraude”, señaló Reis en entrevista.
El problema tiene implicaciones para las empresas financieras y las plataformas de comercio electrónico, donde la validación de identidad es una pieza central para prevenir la apertura fraudulenta de cuentas, la suplantación de usuarios y las transacciones no autorizadas.
De acuerdo con Reis, el avance de la inteligencia artificial ha incrementado la capacidad de los delincuentes para automatizar ataques y sofisticar sus métodos. Sin embargo, la respuesta de las empresas suele consistir en añadir controles, como verificaciones adicionales de dispositivos, geolocalización y escaneos de documentos, que pueden elevar los costos operativos y dificultar la experiencia del usuario.
Del documento al token de identidad
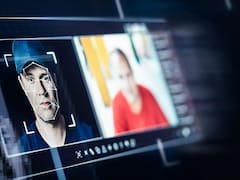
La propuesta de Unico consiste en analizar el rostro y generar un token único que permita reconocer a una persona sin depender de la presentación recurrente de documentos o del uso de contraseñas compartidas.
El sistema incorpora pruebas de vida para distinguir a una persona real de intentos de suplantación mediante imágenes, videos manipulados u otras técnicas digitales. La compañía sostiene que este enfoque permite reducir la dependencia de los mecanismos tradicionales de identificación.
“No necesitamos la cadena de confianza tradicional; operamos únicamente con tu rostro. Al analizarlo, podemos otorgar un “pasaporte único” o token humano, un número irrepetible que no depende de documentos emitidos por el gobierno ni de contraseñas compartidas", explicó Reis.
La propuesta busca responder a uno de los desafíos de la ciberseguridad: los ataques que utilizan identidades sintéticas, videos manipulados e inyecciones de imágenes para superar los controles de verificación.
No obstante, la biometría también plantea retos relacionados con la protección de datos personales y la seguridad de la información. Por ello, aspectos como el tratamiento de los datos faciales, su almacenamiento y los mecanismos para prevenir usos indebidos son relevantes para evaluar la implementación de estas tecnologías.
Detección de ataques entre empresas
Otro componente de la estrategia es el análisis de patrones de fraude entre distintas compañías. En lugar de evaluar cada intento de acceso o transacción de forma aislada, Unico busca identificar comportamientos que se repiten en diferentes plataformas para detectar posibles ataques antes de que se concreten.
“No analizamos las transacciones de forma aislada; vemos a todo el mercado como una película. Si un atacante intenta vulnerar a la compañía A y luego va tras la compañía B, nuestra infraestructura detecta sus patrones”, dijo el directivo.
Este modelo busca anticiparse a los ataques que cambian de plataforma después de encontrar obstáculos en una empresa. Para las organizaciones que operan servicios digitales, la capacidad de detectar patrones de suplantación puede ser relevante para reducir pérdidas y evitar que los controles de seguridad dependan exclusivamente de la reacción posterior a un incidente.
La efectividad de este enfoque, sin embargo, depende de la capacidad de identificar los ataques, la velocidad de respuesta y las condiciones de integración de la tecnología en los sistemas de las empresas.
El desafío también se extenderá a medida que los agentes de inteligencia artificial comiencen a realizar operaciones en nombre de los usuarios. En ese escenario, distinguir entre las acciones autorizadas por una persona y las ejecutadas de manera fraudulenta será clave para determinar responsabilidades y mantener la seguridad de las transacciones.
Reis considera que la identidad humana tokenizada puede funcionar como una capa de confianza para autorizar las operaciones realizadas por estos agentes.
En cuanto a la adopción empresarial, el directivo aseguró que la solución puede integrarse a los sistemas existentes sin necesidad de sustituirlos por completo. La verificación del usuario puede realizarse mediante una selfie con prueba de vida, mientras que la tokenización puede añadirse como un control complementario.
Para las fintech y las empresas de comercio electrónico, el reto será incorporar estos mecanismos sin incrementar innecesariamente los costos ni añadir pasos que dificulten el acceso de los clientes. La evolución del fraude impulsado por la inteligencia artificial está llevando a las compañías a buscar alternativas que combinen la verificación de identidad, la prevención de ataques y una experiencia digital ágil.