En esta noticia
Las certificaciones de ciberseguridad y el cumplimiento normativo se están convirtiendo en una condición para que las startups puedan vender a grandes corporativos, ingresar a industrias reguladas y ampliar sus oportunidades de negocio. Para las empresas tecnológicas que buscan escalar, demostrar que protegen la información de sus clientes ya no es sólo una buena práctica, sino que puede determinar si consiguen o pierden un contrato.
Más del 80% de los clientes que buscan obtener una certificación a través de Delta Protect lo hacen cuando están cerca de cerrar un negocio con una empresa grande, explicó Toño Arellano, cofundador y co-CEO de la compañía mexicana de servicios administrados de seguridad, durante una entrevista con El Cronista en el marco de la México Tech Week.
“Gran parte de los clientes que hoy en día buscan una certificación es porque están a punto de cerrar un negocio con una empresa, un corporativo”, señaló Arellano.
El directivo explicó que los requisitos suelen aparecer durante los procesos de evaluación de proveedores, cuando las áreas legales, de cumplimiento y de seguridad de las grandes empresas revisan los controles y las prácticas de protección de la información de sus potenciales socios comerciales.
En algunos casos, las startups deben demostrar que cumplen con estándares específicos; en otros, se comprometen contractualmente a obtener una certificación dentro de un plazo determinado. Sin esos requisitos, su capacidad para vender a compañías medianas y grandes, especialmente en sectores regulados, puede quedar limitada.
“Sin tener una certificación, literalmente te bloquea la venta”, afirmó Arellano.

De un año a seis meses
La presión por cumplir con estos requisitos también está modificando la forma en que las empresas gestionan su seguridad. Uno de los principales cambios es la automatización de procesos que antes dependían de tareas manuales, la recopilación de evidencias y la coordinación de distintos equipos.
Delta Protect, que lleva casi ocho años en el mercado y trabaja con más de 18 industrias, comenzó a automatizar parte de sus servicios de cumplimiento mediante Vanta, una plataforma estadounidense de gestión de riesgos y cumplimiento normativo.
Según Arellano, antes de estandarizar sus procesos, obtener la certificación ISO 27001 para una empresa podía tomar aproximadamente un año. Con la estandarización del servicio, el plazo bajó a unos 10 meses y, después de incorporar la automatización de Vanta, la compañía ha conseguido completar procesos de certificación en periodos de entre cuatro y seis meses.
La diferencia está en la recopilación automatizada de evidencias y en la organización de los controles que deben demostrar las empresas durante las auditorías. Esto permite reducir parte del trabajo operativo que realizan los equipos internos y los consultores de seguridad.
La certificación ISO 27001 establece requisitos para gestionar la seguridad de la información, aunque no sustituye las obligaciones regulatorias o los controles adicionales que pueden exigir clientes de determinadas industrias.
En el caso de las startups, avanzar en estos procesos puede representar una inversión para acceder a nuevos clientes, más que un gasto exclusivamente asociado con el área tecnológica.
Arellano no compartió cifras sobre el retorno de la inversión de sus clientes, pero señaló que la demanda está vinculada directamente con oportunidades comerciales concretas. Una certificación puede ayudar a cerrar un primer contrato y facilitar las evaluaciones de seguridad que exijan otros clientes en el futuro.
Un mercado que crece con la digitalización
La demanda de estos servicios no se limita a las empresas tecnológicas. Delta Protect trabaja principalmente con compañías de los sectores financiero, fintech y bancario, donde la protección de datos y el cumplimiento tienen especial relevancia, pero también atiende a empresas de retail, comercio electrónico, logística, transporte, telecomunicaciones, petróleo y gas, así como despachos profesionales.
La expansión de la inteligencia artificial y la incorporación de nuevas herramientas digitales agregan complejidad a la gestión de riesgos, aunque no son los únicos factores que impulsan la necesidad de controles de seguridad.
Nick Farr, responsable de Vanta para América Latina, señaló que el ingreso de nuevas empresas al mercado hace más importante demostrar que cuentan con prácticas adecuadas de protección de información.
“Con más empresas entrando al mercado, pensamos que podemos ayudar a esas empresas a demostrar esa confianza”, explicó.
La necesidad también se extiende a los riesgos humanos y físicos, además de los relacionados con la tecnología. Por ello, las certificaciones y los marcos de cumplimiento deben responder a las características de cada empresa, su industria y los mercados a los que busca acceder.
Vanta supera los 18,000 clientes globales
La escala de Vanta ofrece una referencia sobre el tamaño que ha alcanzado este mercado. Farr indicó que la empresa cuenta con más de 18,000 clientes a nivel global, entre los que se encuentran a nivel local Bitso, Kavak y Claro, y que en su plataforma se han realizado más de 25,000 auditorías.
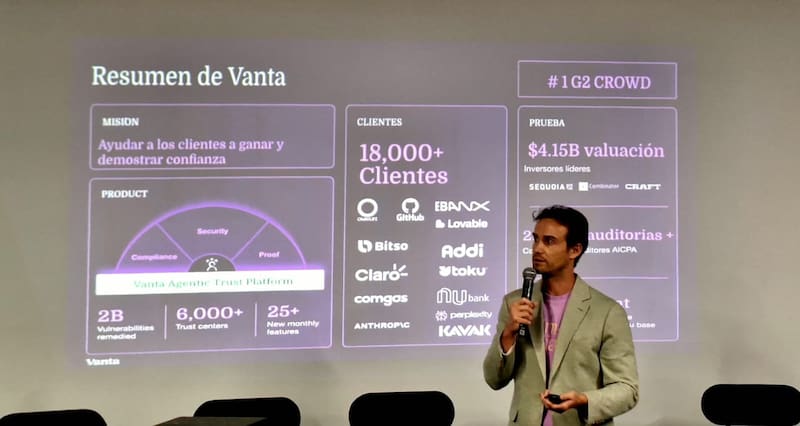
También señaló que el negocio de la compañía había alcanzado una facturación anual de u$s 350 millones de dólares.
Fundada en San Francisco, Vanta opera internacionalmente y considera a México y Brasil entre sus mercados estratégicos en América Latina. Farr no compartió cifras específicas sobre el número de clientes que tiene en México, al tratarse de información que la empresa no divulga públicamente.
Para Delta Protect, que implementa y administra herramientas de seguridad para sus clientes, los servicios de cumplimiento asociados con Vanta han ganado relevancia durante el último año y se han convertido en una parte central de su negocio.
En un mercado donde los grandes corporativos revisan cada vez más las prácticas de sus proveedores, la capacidad de demostrar que una empresa protege la información puede pesar tanto como la propuesta tecnológica o comercial que ofrece. El reto para las startups es incorporar estos controles antes de que se conviertan en un obstáculo para su crecimiento.