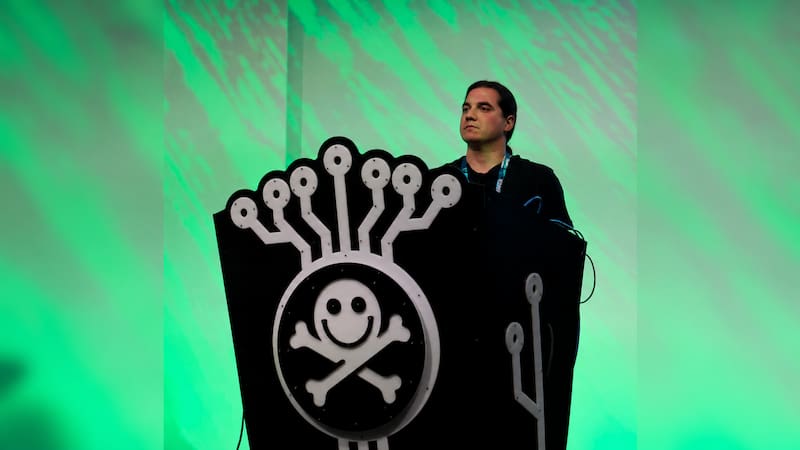

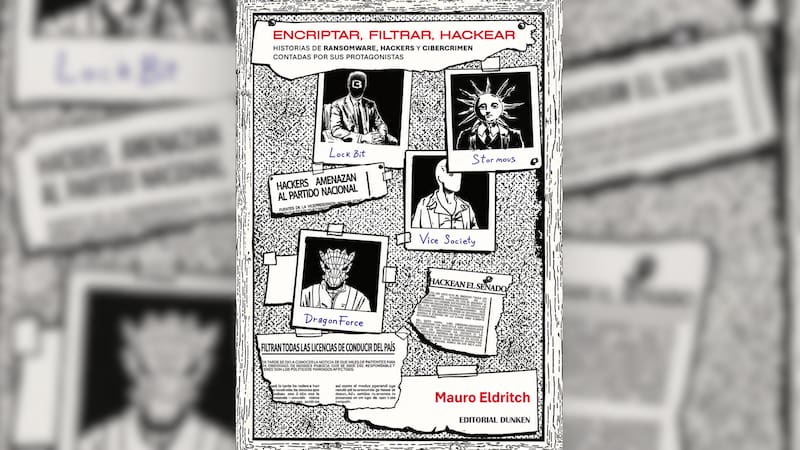
El investigador de amenazas informáticas Mauro Eldritch (35), reciente y autor de Encriptar, filtrar, hackear (Editorial Dunken), un libro que reúne historias de ransomware, hackers y cibercrimen contadas por sus protagonistas, a lo largo de los años entrevistó a grupos que atacaron empresas y organismos públicos, entre ellos los que golpearon a instituciones argentinas.
Varios de esos casos aparecen en esta entrevista. Vice Society publicó en marzo de 2022 documentos robados al Senado de la Nación en un ataque de enero, entre ellos DNI, CUIL, domicilios y licencias de conducir, según el análisis de ESET. En la Comisión Nacional de Energía Atómica se difundieron supuestos datos atribuidos a Money Message a fines de diciembre de 2024, y Fabricaciones Militares confirmó un incidente en marzo de 2025, atribuido a Monti sin que la atribución sea concluyente.
En diálogo con El Cronista, Eldritch repasa estos casos, explica qué datos pesan más al cruzar filtraciones y cuenta la historia de Lazarus, el grupo de hackers norcoreano.
Después de investigar ataques contra empresas y organismos públicos durante tantos años, ¿cuál es hoy el principal error que cometen las organizaciones cuando piensan que están protegidas?
Creo que el principal error es confundir la inversión en ciberseguridad con estar realmente protegido. Muchas organizaciones creen que por contratar determinadas soluciones, tener un equipo de seguridad o cumplir con ciertas normativas y obtener determinadas certificaciones ya están a salvo.
El problema es ver la seguridad como un fin, un producto o incluso como un “estado”, cuando en realidad es un proceso que se pone a prueba constantemente y en el que todos los días aparecen nuevas superficies y aristas que no se habían tenido en cuenta. Y eso me recuerda una frase de un grupo de ransomware que entrevisté: “Todas nuestras víctimas aprobaron sus auditorías de seguridad y eran compliant”.
Investigaste ataques contra empresas, bancos, organismos públicos y otras instituciones. ¿Qué diferencia encontrás entre atacar a una empresa y atacar a un gobierno? ¿Qué buscan los atacantes en cada caso y qué consecuencias puede tener una filtración?
Muchos de los grupos que entrevisté y que atacaron organismos gubernamentales entienden de antemano que probablemente no les van a pagar un rescate, como ocurrió con Vice Society y el Senado de la Nación Argentina. Sin embargo, lo ven como un desafío y saben que puede ser redituable a nivel reputacional. Lo mismo ocurrió con MoneyMessage cuando encriptó la Comisión Nacional de Energía Atómica en 2024, o con Monti cuando hizo lo propio con Fabricaciones Militares en 2025.
Muchos entienden que lo más probable es que no logren monetizar el ataque, aunque también hubo excepciones, como el caso del Ministerio de Transporte y Obras Públicas de Uruguay, donde se terminó pagando un rescate al grupo PlayCrypt.
Las consecuencias son siempre gravísimas cuando se trata de organismos gubernamentales, y no solo a nivel reputacional. Estamos hablando de la posible exposición de información confidencial de la ciudadanía, documentación interna y datos sensibles que pueden comprometer tanto la privacidad de las personas como el funcionamiento del propio Estado.
En la Argentina hubo ataques y filtraciones que involucraron desde empresas privadas hasta organismos estatales. ¿Qué información que hoy consideramos “poco importante” puede convertirse en algo muy valioso para un ciberdelincuente?
Antes era relativamente raro ver filtraciones que involucraran registros médicos, pero en el último tiempo hubo un repunte enorme de casos: una prepaga (víctima de LockBit), sistemas hospitalarios, clínicas y hasta grandes jugadores como un laboratorio, víctima reciente de ransomware.
Y, particularmente, una filtración que no estaba relacionada directamente con el sector de la salud, pero que contenía datos importantes, como el grupo sanguíneo y la condición de donante de órganos de muchos argentinos: la de las licencias de conducir, donde incluso se filtró la del presidente en ejercicio.
Todos estos datos, si se unieran como piezas de un rompecabezas, permitirían construir un perfil con una cantidad preocupante de información sobre una víctima. En mi opinión personal, creo que los datos médicos son los más relevantes.
El libro reúne historias de ransomware, hackers y cibercrimen contadas a partir de tus investigaciones y del contacto con sus protagonistas. ¿Qué historia del libro sentís que explica mejor cómo funciona hoy el mundo del cibercrimen y por qué decidiste contarla?
Creo que elegiría la historia de Lazarus, el grupo de hackers patrocinado por el régimen de Corea del Norte. Es una investigación en la que terminé involucrándome durante años, siguiendo desde intentos de infiltración en empresas occidentales mediante falsos trabajadores de IT hasta operaciones de espionaje corporativo, robos de criptomonedas y falsos inversores que buscaban acercarse a los fundadores de compañías tecnológicas.
Con el tiempo, nuestro trabajo empezó a ganar tanta visibilidad que terminamos convirtiéndonos en una referencia tanto para las empresas afectadas como para los propios actores que investigábamos. Eso me llevó incluso a conseguir una entrevista con Alejandro Cao de Benós, uno de los principales representantes del régimen norcoreano en el exterior y buscado por el FBI, quien compartió conmigo información que nunca antes había contado públicamente. Es una historia que tiene espionaje, hackers gubernamentales, identidades falsas, criptomonedas y hasta una conferencia de blockchain organizada en Pyongyang.